Decodificatore JWT
Decodifica i JSON Web Token all'istante. Rivela l'header, il payload e la firma. Funziona offline — il tuo token non lascia mai il browser.
Decodificatore JWT
Incolla qualsiasi JSON Web Token per decodificare istantaneamente header, payload e firma. I timestamp di scadenza (exp) e di emissione (iat) vengono formattati come date leggibili.
Struttura di un JWT
Un JWT è composto da tre parti codificate in Base64URL separate da punti: header.payload.firma
- Header: specifica tipo di token (
typ) e algoritmo di firma (alg). - Payload: contiene i claim — identità utente, ruoli, scadenza e dati personalizzati.
- Firma: hash crittografico per verificare l’integrità. Questo strumento non verifica le firme.
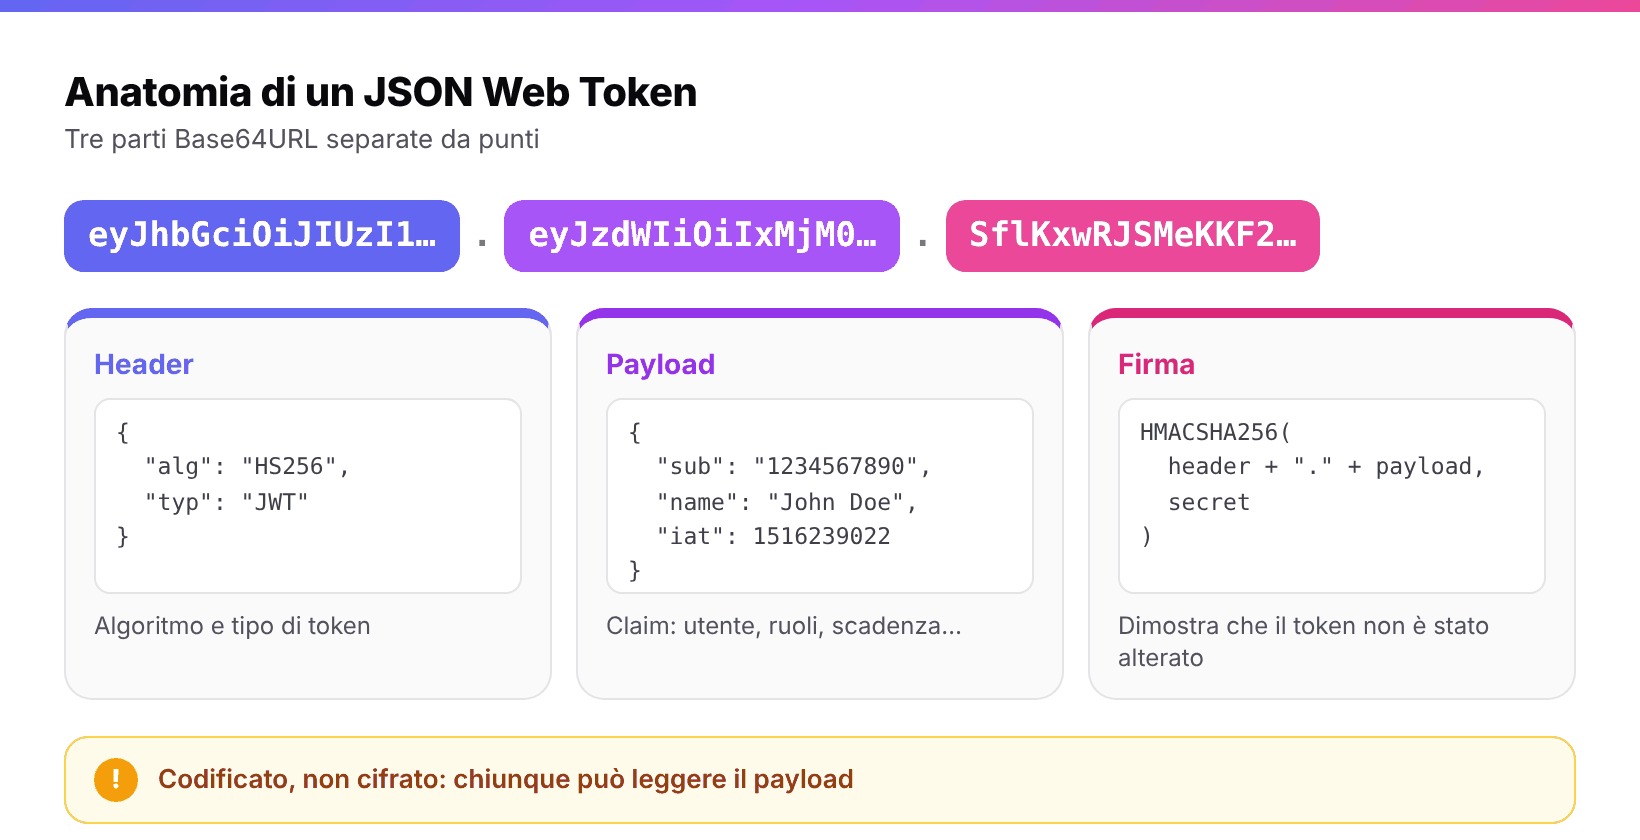
Il payload è solo codificato in Base64URL, quindi chiunque può leggerlo: non inserirvi mai segreti.
Claim JWT comuni
sub— soggetto (ID utente)iss— emittenteaud— destinatarioexp— timestamp di scadenza (Unix)iat— timestamp di emissionenbf— valido a partire dajti— identificatore univoco JWT
Nota sulla sicurezza
I payload JWT sono solo codificati in Base64 — non cifrati. Non inserire mai informazioni sensibili senza JSON Web Encryption (JWE). Verifica sempre le firme lato server.
Passo dopo passo
- Incolla il token JWT nel campo.
- Header e payload vengono mostrati come JSON leggibile, la firma come valore grezzo.
- Usa i pulsanti Copia per prendere header o payload.
Domande frequenti
Lo strumento verifica la firma?
No. Decodifica solo il contenuto. Usalo per ispezionare un token, non per validare un’autenticazione.
Posso incollare token reali?
La decodifica avviene nel browser e il token non viene inviato. Tratta comunque con cautela i token validi di produzione, perché possono dare accesso a dati.
Cosa c’è nel payload?
I «claim»: emittente, destinatario, scadenza e dati dell’utente, a seconda di ciò che l’emittente ha inserito.